


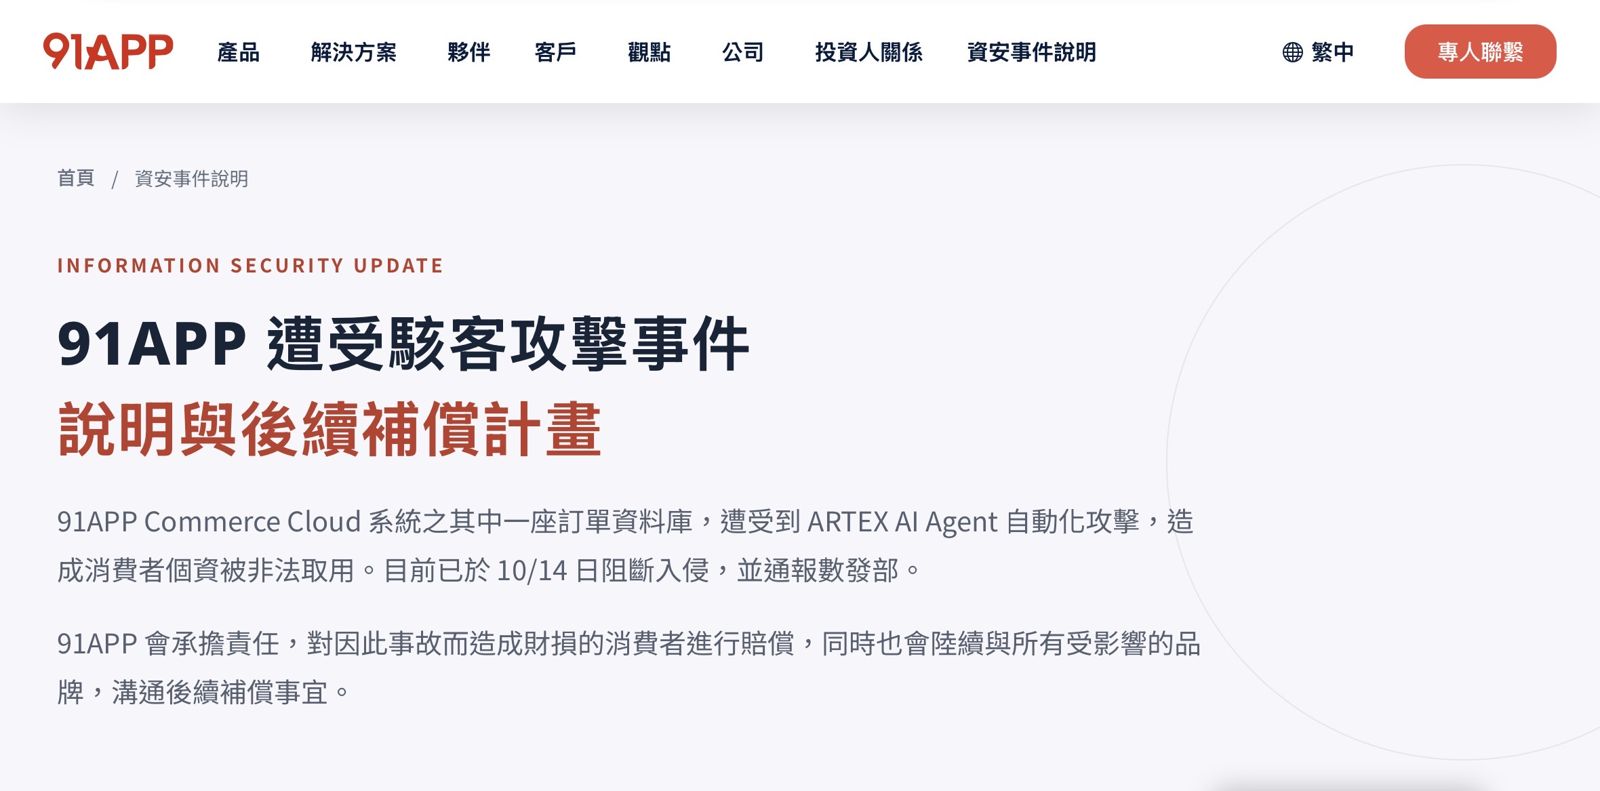


在數發部行政檢查後,外界原以為91APP可能還需要幾個工作天才會對外說明,不過,趕在今日傍晚,91APP發出新聞稿並於官網中設置「資安事件說明」的頁面,將目前全系統資安狀態、事件發生時間軸、事故根因調查、防堵措施、補償計劃、消費者聯絡方式以及其他補充說明一一列出。
根據91APP所提供的《2026遭受駭客攻擊事件18天調查報告》指出,訂單資料庫於本(10)月3 日11時遭受AI自動化滲透工具攻擊而被非法存取,入侵行為已於10月14日晚間11時完全阻斷。
也說明出,91APP本次事件所外洩的資料指向該座訂單資料庫,Marketing Cloud、91APP Payments與iCHEF不受影響;遭存取的是訂單資訊,其中並不包含信用卡等支付工具資訊。
【點擊看完整全文】
更多鏡週刊報導
台電綠能爆弊案1/扯!國家電網零件驚見「北京人民電器廠」 吹哨者:恐淪資安大漏洞
駭客猛攻超市冰箱「加熱至50°C」生鮮全陣亡 法總理緊急下令調查
外交部資安系統爆雷!核心竟藏中國原始碼 3科技廠商遭搜索